

Stell dir vor, du bekommst eine Mail ohne einen einzigen Tippfehler. Sie spricht dich mit deinem Namen an, verweist auf ein Projekt aus deinem Team und kommt genau zu dem Zeitpunkt, an dem du tatsächlich auf eine Rückmeldung wartest. Genau solche Nachrichten werden heute mit KI erstellt. Dieselben Werkzeuge, die dir im Alltag helfen, nutzen auch Angreifer, allerdings ohne Nutzungsbedingungen und ohne ethische Bremse. In dieser Anleitung zeige ich dir, wo die Offensive heute steht und welche Konsequenzen du daraus für deine eigene Verteidigung ziehen solltest. Ziel ist keine Panik, sondern eine gute Vorbereitung.
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
Wichtigste Erkenntnisse
- Angreifer nutzen KI ohne Einschränkungen: angepasste Modelle, eigene Infrastruktur oder unzensierte Open-Source-Modelle.
- Phishing ist sprachlich nahezu fehlerfrei und stark personalisiert. Sprachfehler taugen daher nicht mehr als Erkennungsmerkmal.
- Mit wenigen Sekunden Audiomaterial lassen sich Stimmen klonen, und Videodeepfakes werden in Echtzeit immer glaubwürdiger.
- Aufklärung, die früher Tage dauerte, läuft heute in Minuten. Die Hürde für Malware-Entwicklung sinkt.
- Die stärkste Verteidigung sind klare Prozesse und Verifikation über einen zweiten Kanal, nicht allein Technik oder Bauchgefühl.
Schritt 1: Die Spielregeln der Angreifer verstehen
Kommerzielle KI-Dienste haben Schutzmechanismen, die zum Beispiel die direkte Erstellung von Schadcode verhindern sollen. Angreifer bewegen sich außerhalb dieser Leitplanken. Sie greifen auf modifizierte Modelle, eigene Infrastrukturen oder Open-Source-Modelle ohne Filter zurück. Was du in diesem Kurs über Log-Analyse, Phishing-Erkennung und Skripting gelernt hast, können Angreifer ebenfalls lernen, und sie tun es bereits. Ihr Vorteil liegt weniger in neuer Magie als in Tempo und fehlender Hemmschwelle.

Schritt 2: Phishing ohne sichtbare Fehler
Früher konntest du Phishing-Mails oft an schlechter Grammatik, Rechtschreibfehlern, generischen Anreden wie „Dear Customer“, falschen Absenderadressen und unprofessionellem Layout erkennen. Diese Merkmale sind kein verlässlicher Maßstab mehr. KI formuliert in jeder Sprache natürlich, verwendet idiomatische Wendungen und trifft den passenden Tonfall. Ein Satz wie „Im Rahmen unserer regulären Sicherheitsüberprüfung haben wir ungewöhnliche Aktivitäten in Ihrem Konto festgestellt“ wirkt auf den ersten Blick völlig seriös. Wer nur auf Sprachfehler achtet, verlässt sich auf einen Indikator, der nicht mehr trägt.

Schritt 3: Personalisierung im großen Stil
KI analysiert LinkedIn-Profile, Social-Media-Aktivitäten und Firmenwebseiten. Auf dieser Grundlage erzeugt sie personalisierte Mails für tausende Ziele gleichzeitig. Die Nachrichten verweisen auf echte Kollegen, laufende Projekte oder bevorstehende Veranstaltungen. Dadurch wirkt jede Mail wie eine individuelle Nachricht und nicht wie ein Massenversand. Deine Konsequenz lautet deshalb: Achte nicht nur auf den Inhalt einer Anfrage, sondern auf ihren Kontext. Frage dich, ob der Anlass zu deinem gewohnten Arbeitsalltag passt und ob du von dieser Person oder Stelle überhaupt etwas erwarten würdest.

Schritt 4: Pretext und Timing, am Beispiel eines CFO
Ein Pretext ist eine glaubwürdige Geschichte, mit der ein Angreifer seine Anfrage begründet. Ein Beispiel aus dem Video: Die KI findet heraus, dass ein Unternehmen kürzlich eine Übernahme angekündigt hat. Anschließend erstellt sie eine gefälschte Mail im Namen der Geschäftsführung, die ein passend benanntes Dokument enthält. Das ist ein perfekter Pretext mit perfektem Timing. Gerade bei Themen wie Übernahmen, Finanztransaktionen oder Personalentscheidungen solltest du dir deshalb bewusst eine Pause nehmen, bevor du handelst.

Schritt 5: Automatisierte Social-Engineering-Kampagnen
Angreifer automatisieren inzwischen ganze Kampagnen in mehreren Phasen. Zuerst recherchiert die KI Ziele, insbesondere sogenannte High Value Targets wie Administratoren, Mitarbeiter aus der Finanzabteilung und Führungskräfte. Danach erstellt sie für jedes Ziel individuelle Nachrichten und imitiert bei Bedarf den Schreibstil bekannter Kontakte. Die Kontaktaufnahme erfolgt über mehrere Kanäle, etwa per Mail als Erstkontakt, per Nachricht mit Link als Follow-up und per gefälschtem Anruf zur Bestätigung. In der letzten Phase beantwortet die KI Rückfragen passend, hält das Gespräch am Laufen und baut Vertrauen auf, bevor die eigentliche Schadfunktion ins Spiel kommt. Was früher Stunden manueller Arbeit pro Ziel kostete, läuft nun vollständig automatisiert ab.

Schritt 6: Stimmen und Videos klonen
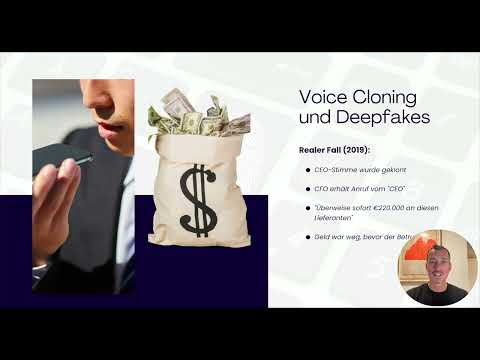
Laut Video reichen rund 30 Sekunden Audiomaterial aus, um eine Stimme überzeugend nachzubilden. Die Quellen sind oft öffentlich zugänglich, etwa Interviews, Podcasts oder Aufnahmen von Unternehmenspräsentationen. Ein dokumentierter Fall aus dem Jahr 2019 zeigt die Wirkung: Die geklonte Stimme eines CEO rief den Finanzchef an und forderte eine sofortige Überweisung von 220.000 an einen Lieferanten. Das Geld war weg, bevor der Betrug auffiel. Auch Videodeepfakes in Echtzeit sind inzwischen möglich. Ein Angreifer kann in einem Videocall wie der Chef aussehen, obwohl er es nicht ist. Die Qualität ist zwar nicht immer perfekt, reicht aber bei schlechter Webcam-Auflösung oft schon aus. Dienste wie HeyGen zeigen, wie weit die Technik bereits fortgeschritten ist.

Schritt 7: Business E-Mail Compromise 2.0
Klassische Betrugsmails im Namen der Geschäftsführung gibt es schon lange. Neu ist die Kombination: Auf die gefälschte Mail folgt ein gefälschter Anruf zur Bestätigung. Das ist sogenanntes Multifactor Social Engineering. Die Verteidigung vieler Unternehmen beruht auf dem Vertrauen in bekannte Stimmen und Gesichter, und genau dieses Vertrauen lässt sich heute gezielt angreifen. Deine wichtigste Konsequenz: Eine Bestätigung, die über denselben Angriffsweg läuft, ist keine Bestätigung. Entscheidend ist ein unabhängiger zweiter Kanal.

Schritt 8: Beschleunigte Malware-Entwicklung
KI kann funktionalen Code für konkrete Aufgaben erzeugen, sich an unterschiedliche Umgebungen anpassen und Varianten in hoher Geschwindigkeit erstellen. Dadurch sinkt die Fachkenntnis, die man für anspruchsvolle Malware benötigt, und mehr Akteure können sie entwickeln. Kommerzielle Dienste verhindern die direkte Generierung von Schadcode, weshalb Angreifer auf andere Modelle ausweichen. Die Hürde existiert also, ist aber nicht unüberwindbar. Für dich als Verteidiger bedeutet das: Eine rein signaturbasierte Erkennung wird den Anforderungen nicht mehr gerecht, weil sich Varianten schnell vervielfachen.

Schritt 9: Automatisierte Aufklärung und OSINT
Bevor ein Angriff beginnt, sammeln Angreifer Informationen über das Ziel. KI übernimmt diese Aufklärung heute zu großen Teilen. Sie analysiert DNS-Einträge und Subdomains, korreliert Daten mit Shodan-artigen Suchmaschinen und identifiziert verwendbare Komponenten. Aus Profilen auf Business-Netzwerken und Social-Media-Plattformen entsteht ein Organigramm, und neue Mitarbeiter fallen sofort auf. Aus Stellenanzeigen lässt sich der eingesetzte Technologie-Stack ableiten. Außerdem gleicht die KI E-Mail-Adressen mit bekannten Datenlecks ab und erstellt wahrscheinliche Passwortvarianten. Was früher Tage dauerte, ist nun in Minuten oder Sekunden erledigt. Daraus folgt eine klare Empfehlung: Verwende für jeden Dienst ein eigenes Passwort und aktiviere Multi-Faktor-Authentifizierung.

Schritt 10: Verteidigung beginnt bei Prozessen
Technische Schutzmaßnahmen wie SPF, DKIM und DMARC werden wichtiger, weil sie Absenderfälschungen erschweren. Sie reichen allerdings allein nicht aus. Bei der Awareness musst du dich von der Vorstellung lösen, dass Rechtschreibfehler ein Warnsignal sind. Setze stattdessen auf feste Prozesse. Ein Geldtransfer sollte nie ohne Bestätigung über einen zweiten Kanal erfolgen. Verifiziere kritische Anfragen per Out-of-Band-Verfahren, indem du eine dir bereits bekannte Nummer anrufst und nicht die Nummer aus dem verdächtigen Anruf. Codewörter für kritische Transaktionen und ein Rückrufverfahren helfen ebenfalls. Bei Videocalls kannst du eine kleine Bewegungsaufgabe stellen, etwa die Hand heben. Und behalte bei ungewöhnlichen Anfragen grundsätzlich ein gesundes Misstrauen.

Schritt 11: Abwehr von KI-gestützter Malware
Gegen KI-generierte Schadsoftware helfen verhaltensbasierte Erkennungsmethoden, die Aktivitäten bewerten und nicht nur Signaturen vergleichen. Moderne EDR-Lösungen mit maschinellem Lernen können Abweichungen im Verhalten erkennen. Zero-Trust-Ansätze verifizieren auch bekannte Prozesse, statt ihnen automatisch zu vertrauen. Ergänzend sind schnelles Patchen und ein konsequentes Schwachstellenmanagement unverzichtbar. Setze außerdem KI auch defensiv ein, etwa für Analyse, Korrelation und Detection Engineering. Übe schließlich regelmäßig die Reaktion auf Vorfälle, damit im Ernstfall nicht erst überlegt werden muss, was zu tun ist.

Zusammenfassung – KI als Angriffswerkzeug verstehen: Was Angreifer erreichen und wie du dich schützt
Angreifer nutzen KI, um Phishing zu skalieren und zu personalisieren, Stimmen und Videos zu fälschen, Malware schneller zu entwickeln und Aufklärung zu automatisieren. Die Sprache allein verrät dabei keine Betrügereien mehr. Deine Verteidigung sollte deshalb auf klaren Prozessen, Verifikation über einen zweiten Kanal, verhaltensbasierter Erkennung und regelmäßigem Training beruhen. Der Merksatz dazu lautet: Die beste Verteidigung gegen KI-gestützte Angriffe ist, selbst besser mit KI umzugehen als die Angreifer.
FAQ
Sind Phishing-Mails heute noch an Rechtschreibfehlern zu erkennen?Nicht zuverlässig. KI erstellt sprachlich saubere und kontextbezogene Nachrichten, daher solltest du stattdessen auf Anlass, Absender und Prozesse achten.
Wie kann ich mich gegen Voice Cloning schützen?Vereinbare für finanziell relevante Anfragen ein Verfahren, bei dem du den Anrufer über eine dir bekannte Nummer zurückrufst. Nutze zusätzlich Codewörter.
Reicht ein Videocall aus, um die Identität einer Person zu bestätigen?Allein nicht. Bei Videocalls können Deepfakes eingesetzt werden. Eine kleine Bewegungsaufgabe oder eine Bestätigung über einen anderen Kanal erschwert den Betrug.
Hilft eine Signaturerkennung gegen KI-generierte Malware?Sie reicht allein nicht aus, weil sich Varianten schnell vervielfachen. Ergänze sie durch verhaltensbasierte Erkennung wie EDR mit maschinellem Lernen und Zero-Trust-Prinzipien.

