

Nach einem Vorfall weiß fast jedes Team, was es beim nächsten Mal besser machen würde. Ein Playbook sorgt dafür, dass du dieses Wissen schon vorher griffbereit hast: Es beschreibt vordefinierte Handlungsschritte für bekannte Vorfallstypen wie Phishing, Ransomware oder Malware-Infektionen. Das Problem ist bekannt. Playbooks kosten viel Zeit, werden selten gepflegt und verstauben irgendwo im Dateisystem. Mit ChatGPT lässt sich das Grundgerüst in wenigen Minuten erstellen. Diese Anleitung zeigt dir, wie du ein vollständiges Playbook generierst, an deine Umgebung anpasst und dauerhaft aktuell hältst.
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
Wichtigste Erkenntnisse
- Ein gutes Playbook folgt einer festen Struktur: Metadaten, Trigger und Scope, Triage, Containment, Eradication, Recovery, Post-Incident und Referenzen.
- ChatGPT übernimmt das Ausformulieren, aber die Umgebung, die Tools und die Kontakte musst du selbst liefern.
- Entscheidungsbäume machen Playbooks auch für Junior-Analysten nutzbar.
- Ein Playbook ist nie fertig. Ein KI-gestütztes Quartals-Review hält es aktuell, ohne dass du jedes Mal bei null anfangen musst.
Schritt-für-Schritt-Anleitung
Schritt 1: Den Zweck des Playbooks klären
Stell dir den letzten Vorfall in deinem Team vor. Vermutlich war es stressig, chaotisch und es mussten viele Entscheidungen unter Zeitdruck getroffen werden. Genau dafür existieren Playbooks: Sie legen die Handlungsanweisungen für bekannte Vorfallstypen im Voraus fest, damit du im Ernstfall nicht improvisieren musst. Plane für die Erstellung rund 30 Minuten ein, denn mit ChatGPT ist der Großteil der Arbeit schnell erledigt.

Schritt 2: Die Struktur eines Playbooks verstehen
Bevor du ChatGPT beauftragst, solltest du wissen, was ein brauchbares Playbook enthält. Die Metadaten nennen den Incident-Typ, den Schweregrad, die letzte Aktualisierung sowie die verantwortlichen und zu informierenden Personen. Der Trigger und Scope beschreibt, wann das Playbook aktiviert wird und welche Alarme oder Symptome dafür gelten. Die Triage prüft, ob es sich um einen echten Vorfall handelt und wie kritisch er ist. Containment begrenzt den Schaden, etwa durch Isolieren betroffener Systeme oder Deaktivieren von Accounts. Eradication entfernt die Bedrohung vollständig und beseitigt die Ursache. Recovery bringt die Systeme zurück in den Normalbetrieb. Post-Incident umfasst Lessons Learned, Dokumentation und Reporting. Abschließend folgen die Referenzen mit Kontakten, Tools und weiterführenden Links.

Schritt 3: Den Prompt für das Grundgerüst formulieren
Nun kommt der Prompt. Beschreibe darin den Vorfallstyp, zum Beispiel Phishing, und gib den Kontext deiner Umgebung an. Nenne die eingesetzten Tools, Prozesse und Rollen. Achte dabei darauf, nur Informationen zu verwenden, die du auch nach außen geben dürftest. Sensible Daten solltest du vorher anonymisieren. Lege außerdem die gewünschte Struktur fest, also Metadaten, Trigger, Triage, Containment, Eradication, Recovery, Post-Incident und Referenzen. Ergänze das Format: Markdown für einfache Pflege, Checklisten mit Checkboxen, Entscheidungsbäume, wo sinnvoll, und Zeitrahmen für jeden Schritt. Je präziser der Prompt, desto brauchbarer das Ergebnis.

Schritt 4: Das generierte Playbook prüfen
Sobald ChatGPT das Playbook erstellt hat, gehst du es Abschnitt für Abschnitt durch. Prüfe, ob alle Bausteine vorhanden sind und ob die Entscheidungen in der Triage nachvollziehbar sind. Ergänze die Referenzen um deine eigenen Kontakte und Links. Das Ergebnis lässt sich direkt in Confluence, Word oder auf Papier übernehmen. Denke aber daran, dass jede Änderung an Systemen oder Zuständigkeiten eine Aktualisierung des Playbooks nach sich ziehen muss. Die Empfehlung am Ende des generierten Playbooks ist ebenfalls wichtig: Bei Incident Response gewinnt nicht die Geschwindigkeit, sondern die Disziplin. Ein bewusst konservatives Vorgehen ist die Grundlage, auf der sich später Automatisierung aufbauen lässt.

Schritt 5: Entscheidungsbäume erstellen lassen
Gerade Junior-Analysten brauchen klare Anleitungen, welcher Schritt als Nächstes folgt. Lass dir deshalb einen detaillierten Entscheidungsbaum erstellen, der vom Start, etwa der Meldung einer verdächtigen E-Mail, bis zu einer eindeutigen Handlungsempfehlung führt. Achte darauf, dass dieser Baum das Format deines Playbooks berücksichtigt.

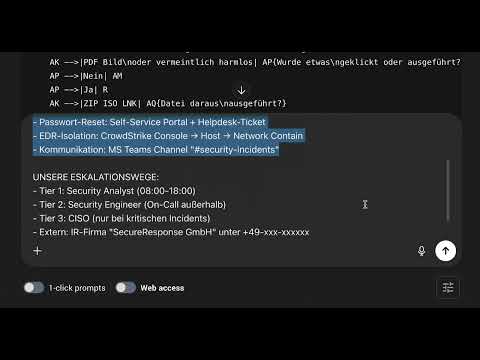
ChatGPT liefert den Entscheidungsbaum häufig als Flowchart-Code. Diesen Code kannst du in gängige Diagrammwerkzeuge oder UML-Tools einfügen, dort als Bild exportieren und anschließend in das Playbook einbauen. So wird die Entscheidungsgrundlage visuell nachvollziehbar.

Schritt 6: Das Playbook an die eigene Umgebung anpassen
Ein generisches Playbook ist ein guter Anfang, ein angepasstes ist deutlich nützlicher. Gib ChatGPT daher weitere Details zu deiner Umgebung: konkrete Systemnamen, Informationen zu Verantwortlichkeiten, deine Eskalationswege und die Tools, die in den einzelnen Schritten verwendet werden. So werden allgemeine Anweisungen zu konkreten Handlungsschritten. Lass das Playbook anschließend aktualisieren und kopiere die neue Version. Danach ist es einsatzbereit, ohne dass du alles noch einmal selbst durchdenken musst.

Schritt 7: Weitere Playbook-Varianten erzeugen
Ein Phishing-Playbook allein reicht nicht aus, denn jeder Vorfallstyp braucht seine eigene Anleitung. Nutze das erstellte Phishing-Playbook als Vorlage und bitte ChatGPT um eine Kurzversion für weitere Vorfallstypen. Mit wenigen Eingaben entstehen so innerhalb weniger Minuten mehrere Grundgerüste. Diese solltest du anschließend noch an deine Gegebenheiten anpassen.


Schritt 8: Markdown nutzen und in Systeme übernehmen
Bitte ChatGPT, das Playbook im Markdown-Format auszugeben. Markdown ist eine einfache Auszeichnungssprache für Überschriften, Listen und Checkboxen. Der Vorteil: Wiki-Systeme wie Confluence oder andere Plattformen stellen Markdown korrekt dar, und das Playbook bleibt leicht lesbar und pflegbar. Ist dir der Begriff neu, lass dir das Format einfach von ChatGPT erklären und übernimm den Text anschließend in dein System.
Schritt 9: Playbooks mit einem KI-Review aktuell halten
Playbooks veralten schnell. Du kannst deine Pflege automatisieren, indem du das bestehende Playbook regelmäßig von ChatGPT prüfen lässt. Füge dazu den vollständigen Text ein und bitte um eine Prüfung auf veraltete Informationen, Tools und Prozesse, fehlende Schritte, Effizienz, Klarheit und Verständlichkeit der Anweisungen. Zusätzlich kannst du konkrete Verbesserungsvorschläge anfordern. Ein solches Quartals-Review ersetzt zwar keine fachliche Prüfung, verhindert aber, dass du jedes Quartal bei null anfangen musst.

Schritt 10: Eine Playbook-Bibliothek aufbauen
Am Ende entsteht aus einzelnen Dokumenten eine Bibliothek. Als Minimum solltest du Playbooks für Phishing, Ransomware, Business Email Compromise, Malware-Infektionen, Compromised Accounts und Data Breaches haben. Pflege die Dokumente zentral, aktualisiere sie bei Änderungen an Systemen und Prozessen und überprüfe sie regelmäßig mit KI-Unterstützung. Die nächste Lektion zeigt dir, wie du Incident-Dokumentation und Timelines für saubere Reports und Lessons Learned erstellst.

Zusammenfassung – Playbooks mit ChatGPT erstellen: Schritt-für-Schritt-Anleitung
Du hast gesehen, wie du mit einer klaren Struktur, konkreten Umgebungsangaben und präzisen Prompts in kurzer Zeit ein vollständiges Playbook erhältst. Entscheidungsbäume machen es auch für unerfahrene Analysten nutzbar, und Varianten für weitere Vorfallstypen entstehen mit wenigen Eingaben. Entscheidend bleibt die Pflege: Ändern sich Systeme, Zuständigkeiten oder Kontakte, musst du das Playbook aktualisieren. Ein regelmäßiges KI-Review unterstützt dich dabei. So entsteht nach und nach eine Playbook-Bibliothek, die im Ernstfall tatsächlich hilft.
FAQ
Wie lange dauert es, ein Playbook mit ChatGPT zu erstellen?Mit guter Vorbereitung und passenden Prompts benötigst du rund 30 Minuten für ein vollständiges Playbook, weitere Varianten sind oft in wenigen Minuten erstellt.
Welche Informationen sollte ich in den Prompt aufnehmen?Gib den Vorfallstyp, deine Umgebung mit Tools, Prozessen und Rollen sowie die gewünschte Struktur und das Format an. Sensible Daten solltest du vorher anonymisieren.
Warum ist Markdown sinnvoll?Markdown lässt sich einfach pflegen und wird in vielen Wiki-Systemen korrekt dargestellt, sodass das Playbook gut lesbar bleibt.
Wie oft sollte ich mein Playbook überprüfen?Ein KI-gestütztes Review empfiehlt sich regelmäßig, etwa quartalsweise, sowie immer dann, wenn sich Systeme, Tools oder Zuständigkeiten ändern.
Brauche ich für Junior-Analysten zusätzliche Hilfsmittel?Ja, Entscheidungsbäume helfen dabei, Schritt für Schritt zu einer klaren Handlungsempfehlung zu kommen.
Sollte ich Automatisierung direkt in mein Playbook einbauen?Nein, zuerst sollten klare, manuell nachvollziehbare Abläufe stehen. Automatisierung kann später ergänzt werden.

