

Stell dir vor, du sitzt vor einem verdächtigen Prozess auf deinem Windows-System und fragst die KI schnell um Hilfe. Die Antwort fällt ernüchternd aus: Die KI stellt nur Gegenfragen. Genau an diesem Punkt setzt diese Lektion an. Du lernst, warum vage Anfragen scheitern und wie du mit vier einfachen Bausteinen aus einer unbrauchbaren Frage eine Anweisung machst, mit der du konkret weiterarbeiten kannst.
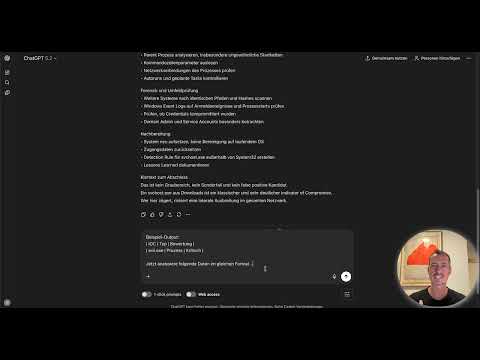
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
Die Grundlage ist eine einfache Beobachtung: Die Qualität deiner Ergebnisse hängt zu einem großen Teil vom Prompt ab und nur zu einem kleineren Teil vom Modell. Ein gut formulierter Prompt mit einem Standardmodell schlägt in der Praxis oft einen schlechten Prompt mit einem leistungsstarken Modell. Diese Anleitung zeigt dir Schritt für Schritt, wie du das für deine Security-Arbeit nutzt.
Wichtigste Erkenntnisse
Ein Prompt ist eine Arbeitsanweisung. Je mehr Kontext, Präzision und Vorgaben du mitgibst, desto brauchbarer ist die Antwort. Das Framework aus Rolle, Kontext, Aufgabe und Format bildet dafür das Grundgerüst. Mit Few-Shot-Beispielen, Chain-of-Thought-Anweisungen und klaren Constraints steuerst du die Ausgabe zusätzlich, und durch gezielte Folgefragen verfeinerst du das Ergebnis Schritt für Schritt.
Schritt-für-Schritt-Anleitung
Schritt 1: Den Anfängerprompt als Ausgangspunkt verstehen
Der typische erste Versuch sieht so aus: „Hilf mir bei einem Security-Problem.“ Der Satz klingt harmlos, enthält aber keinerlei Informationen. Die KI kann nicht wissen, ob es um einen Phishing-Verdacht, einen Ransomware-Befall oder eine fehlkonfigurierte Firewall geht. Sie reagiert deshalb wie ein guter Kollege, der zuerst nachfragt, bevor er antwortet. Das ist kein Fehler des Modells, sondern ein Hinweis darauf, dass dein Prompt noch nicht genug Material liefert.
Gib den Satz ruhig einmal ein und lies die Rückfrage aufmerksam. Sie zeigt dir genau, welche Informationen fehlen. Genau diese Lücken schließt du im nächsten Schritt.


Schritt 2: Einen konkreten Fall formulieren
Im zweiten Versuch wird der Prompt etwas konkreter: „Ich habe einen verdächtigen Prozess gefunden. Was soll ich tun?“ Das ist schon besser, denn die KI liefert nun eine Antwort mit allgemeinen Handlungsschritten, etwa Ruhe bewahren, den Prozess sauber dokumentieren und den Kontext prüfen. Wer schon einmal einen Vorfall bearbeitet hat, weiß, dass dieses Vorgehen sinnvoll ist. Für deinen konkreten Fall reicht es trotzdem nicht aus.
Die Antwort bleibt generisch, weil sie auf keine bestimmte Umgebung zugeschnitten ist. Sie weiß nicht, um welches System, welchen Prozess oder welche Netzwerkumgebung es geht. Dieser Zwischenschritt ist wichtig, weil er dir zeigt: Eine korrekte Frage allein genügt nicht. Die KI braucht Einordnung.

Schritt 3: Die vier Bausteine kennenlernen
Um vom allgemeinen Ratschlag zur gezielten Analyse zu kommen, arbeitest du mit vier Bausteinen. Der erste ist die Rolle. Sie legt fest, aus welcher Perspektive die KI antworten soll, etwa als erfahrener SOC-Analyst oder als Windows-Forensik-Experte. Der zweite Baustein ist der Kontext. Hier beschreibst du das System, die Umgebung und bereits erfolgte Schritte. Der dritte Baustein ist die Aufgabe. Formuliere sie präzise: Verlange also eine Analyse, eine Auflistung, eine Erklärung oder eine Erstellung, statt nur „hilf mir“ zu schreiben. Der vierte Baustein ist das Format. Lege fest, wie die Antwort aussehen soll, beispielsweise als Tabelle, als Stichpunktliste oder mit einer Priorisierung von 1 bis 5.
Merke dir die Kurzform RKAF: Rolle, Kontext, Aufgabe, Format. Dieses Framework solltest du bei jedem Security-Prompt als Checkliste nutzen.

Schritt 4: Den Anfängerprompt mit dem Framework umbauen
Nun wendest du das Framework auf denselben Fall an. Der neue Prompt beginnt mit der Rolle: „Du bist ein erfahrener Windows-Security-Analyst.“ Danach folgt der Kontext: Auf einer Windows-10-Workstation in einer Domain-joined Unternehmensumgebung wurde ein Prozess namens svchost.exe entdeckt, der aus dem Verzeichnis C:\Users\Public\Downloads startet statt aus C:\Windows\System32. Die Aufgabe lautet, zu analysieren, ob es sich um einen Indikator für eine Kompromittierung handelt. Als Format verlangst du eine Bewertung mit den Stufen kritisch, hoch, mittel oder niedrig, eine Begründung und empfohlene nächste Schritte.
Der Unterschied ist sofort sichtbar. Die Antwort geht nun auf genau diesen Fall ein, nennt konkrete Handlungsempfehlungen und bewertet den Verdacht. Achte darauf, dass du den Pfad und den Prozessnamen korrekt angibst, denn gerade diese Details machen die Analyse wertvoll. Ein Prozess aus einem Downloadverzeichnis ist ein deutlich stärkeres Warnsignal als ein Prozess aus dem Systemverzeichnis.

Schritt 5: Few-Shot-Prompting für einheitliche Ausgaben nutzen
Wenn du Ergebnisse regelmäßig in einem festen Schema brauchst, etwa für ein Ticketsystem oder einen Import in Excel, hilft Few-Shot-Prompting. Dabei gibst du der KI ein Beispiel, wie die Antwort aussehen soll. Ein Beispielausgabe könnte etwa lauten: IOC-Typ, Bewertung, Begründung, Priorität, zum Beispiel „Evil Excel Process, kritisch“. Danach schreibst du sinngemäß: Analysiere die folgenden Daten im gleichen Format.
Auf diese Weise übernimmt die KI nicht nur den Inhalt, sondern auch die Struktur. Du kannst zusätzlich festlegen, ob die Felder durch Semikolons getrennt werden sollen, damit du die Ausgabe direkt in ein anderes Werkzeug importieren kannst. Viele Systeme erwarten genau dieses Format, und mit einem Beispiel vermeidest du nachträgliche Nacharbeit.
Schritt 6: Den Denkweg sichtbar machen
Ein zweites Werkzeug ist die Chain-of-Thought-Technik. Du bittest die KI, Schritt für Schritt vorzugehen und ihre Analyse zu erklären. Dazu genügt ein zusätzlicher Satz in deiner Anweisung, etwa: „Denke Schritt für Schritt und erkläre deine Analyse.“ Die KI zeigt dir dann nachvollziehbar, welche Überlegungen zu ihrer Bewertung geführt haben.
Das ist besonders in der Security-Arbeit wertvoll. Du kannst prüfen, ob die Logik stimmt, und Annahmen erkennen, die nicht zu deiner Umgebung passen. Vertraue einer Bewertung nie blind, sondern überprüfe sie anhand deiner eigenen Erfahrung und Daten.

Schritt 7: Constraints setzen
Ein dritter Profi-Tipp sind Constraints, also klar definierte Grenzen. Du legst fest, worauf sich die Antwort konzentrieren soll und was sie ausklammern darf. Ein Beispiel wäre: „Fokussiere dich nur auf Windows-spezifische Artefakte und ignoriere netzwerkbezogene Informationen.“ So vermeidest du, dass die KI dich mit Hinweisen zu Bereichen überschüttet, die für deinen Fall gar nicht relevant sind.
Constraints sind auch ein Schutz vor Fehlinterpretationen. Je klarer du den Rahmen absteckst, desto größer ist die Chance, dass die Antwort in deinem Arbeitskontext bleibt.

Schritt 8: Mit Iteration zum Ziel kommen
Der wichtigste Schritt ist die Erkenntnis, dass dein erster Prompt nicht perfekt sein muss. Iteration ist der Schlüssel zu brauchbaren Ergebnissen. Nach der ersten Analyse kannst du gezielt nachfassen, etwa mit der Frage, welche MITRE-ATT&CK-Techniken hier relevant sein könnten. Oder du bittest um einen PowerShell-Befehl, mit dem du nach weiteren Instanzen dieses Prozesses im Netzwerk suchen kannst.
Die Konversation baut dabei aufeinander auf. Jede Folgefrage verfeinert das Ergebnis, sodass du Schritt für Schritt immer tiefer in die Analyse einsteigst. Gehe so vor, bis die Antwort genau deine letzte Anforderung erfüllt.
Schritt 9: Das Grundprinzip im Blick behalten
Zum Abschluss bleibt ein einfacher Grundsatz: Sei spezifisch. Je mehr relevante Details du lieferst, desto besser wird die Antwort. Nutze das Framework aus Rolle, Kontext, Aufgabe und Format als Gerüst, ergänze Beispiele, Denkanweisungen und Grenzen und verfeinere anschließend durch Folgefragen. Im nächsten Modul wendest du diese Techniken direkt auf echte Windows-Event-Logs, Firewall-Logs und Sensor-Alerts an. Dort wirst du sehen, wie gut sich die Prompt-Technik in der Praxis bewährt.

Zusammenfassung – Prompt Engineering für Security: Vom Anfängerprompt zur präzisen Anweisung
Ein vager Prompt liefert vage Antworten, denn die KI kann nur mit den Informationen arbeiten, die du ihr gibst. Mit den Bausteinen Rolle, Kontext, Aufgabe und Format machst du aus einer Frage eine klare Arbeitsanweisung. Ergänze sie bei Bedarf um Few-Shot-Beispiele für einheitliche Ausgaben, um Chain-of-Thought für nachvollziehbare Begründungen und um Constraints für einen klaren Fokus. Verfeinere das Ergebnis anschließend durch gezielte Folgefragen, dann erhältst du Antworten, mit denen du in deinem Security-Alltag tatsächlich arbeiten kannst.
FAQ
Muss ich immer alle vier Bausteine verwenden?Nicht zwingend, aber je komplexer die Aufgabe ist, desto mehr Bausteine solltest du nutzen. Besonders der Kontext entscheidet oft über die Qualität der Antwort.
Warum fragt die KI bei einem kurzen Prompt zurück?Weil ihr die nötigen Informationen fehlen. Sie kann nicht erkennen, welches System, welcher Prozess oder welche Umgebung gemeint ist, und fragt deshalb nach.
Kann ich Few-Shot-Prompting auch für andere Ausgabeformate nutzen?Ja, du kannst jedes Format vorgeben, etwa Tabellen, CSV-Zeilen mit Semikolon oder strukturierte Felder für den Import in andere Tools.
Lohnt sich Chain-of-Thought bei jeder Anfrage?Bei komplexen Analysen ja, weil du den Denkweg nachvollziehen und prüfen kannst. Bei einfachen Faktenfragen ist die Zusatzangabe meist nicht nötig.
Soll ich echte Hostnamen oder Benutzerdaten in den Prompt schreiben?Achte auf den Datenschutz. Anonymisiere sensible Informationen wie Benutzernamen, IP-Adressen oder interne Hostnamen, bevor du sie in ein externes Modell eingibst.
Wie viele Folgefragen sind sinnvoll?So viele, bis die Antwort deine Anforderung erfüllt. Jede Nachfrage kann auf der vorherigen Antwort aufbauen und das Ergebnis schrittweise präzisieren.

