

Event-Logs verraten dir, was auf einem Endpunkt passiert. Firewall- und Proxy-Logs zeigen dir dagegen, mit wem dieser Endpunkt spricht. Jede ausgehende Verbindung, jede DNS-Anfrage und jeder blockierte Verbindungsversuch wird hier protokolliert, und genau darin steckt der Wert für die Erkennung von Angriffen. Das Problem: Ein mittelgroßes Unternehmen erzeugt schnell Millionen Einträge pro Tag. Manuell findest du darin kaum etwas.
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
In dieser Anleitung lernst du die gängigen Log-Formate kennen, verstehst, woran sich C2-Beaconing erkennen lässt, und setzt ChatGPT gezielt ein, um genau dieses Muster in Proxy- und Firewall-Logs aufzuspüren.
Wichtigste Erkenntnisse
- Firewall- und Proxy-Logs ergänzen Event-Logs, weil sie die Kommunikation nach außen dokumentieren.
- Squid, Blue Coat und Palo Alto unterscheiden sich im Aufbau, doch ChatGPT erkennt alle gängigen Formate, sofern du das Format benennst.
- Beaconing zeigt sich über regelmäßige Intervalle mit kleiner Schwankung, immer dasselbe Ziel, ähnliche Datenmengen und Aktivität nachts oder am Wochenende.
- Blockierte Verbindungen verraten Portscans, Port-Hopping und laterale Bewegungen, die in erlaubtem Traffic oft unsichtbar bleiben.
- Die KI beschleunigt die Analyse, ersetzt aber nicht die Prüfung der Ergebnisse durch dich.
Schritt-für-Schritt-Anleitung
Schritt 1: Den Wert der Netzwerk-Logs verstehen
Bevor du analysierst, solltest du wissen, welche Fragen die Logs beantworten. Event-Logs zeigen Aktionen auf dem System, Firewall- und Proxy-Logs zeigen Verbindungen nach außen. Gerade wenn Malware auf einem Rechner aktiv ist, hinterlässt sie hier Spuren, denn sie muss mit ihrem Betreiber kommunizieren. Du bekommst also ein Bild davon, welche Systeme mit welchen Zielen sprechen.

Schritt 2: Die gängigen Formate erkennen
Jeder Proxy und jede Firewall schreibt Logs in einem eigenen Format. Beim Squid-Proxy findest du Felder wie Zeitstempel, Client-IP, Statuscode, Übertragungsgröße, HTTP-Methode, Ziel-URL bzw. Ziel-IP und Content-Type. Blue Coat verwendet eine ähnliche Logik, ordnet die Felder aber anders an. Dort stehen unter anderem Datum, Benutzer, Methode, Statuscode und der genutzte Browser im Vordergrund. Palo Alto liefert Firewall-Traffic-Logs mit eigenen Feldern für Zonen, Ports und Aktionen.
Du musst dir die Feldnamen nicht auswendig merken. Wichtig ist nur, dass du ChatGPT beim Einfügen mitteilst, um welches Format es sich handelt. Dann kann die KI die Felder korrekt zuordnen.


Schritt 3: Das Prinzip von Beaconing verstehen
Wenn Malware ein System infiziert, braucht sie einen Kanal zum Angreifer. Diese Kommunikation heißt Command and Control, kurz C2. Der typische Ablauf sieht so aus: Die Malware meldet sich in festen Abständen beim C2-Server, etwa alle 30 Sekunden, jede Minute oder alle fünf Minuten. Das Muster ähnelt einem Leuchtturm, der regelmäßig blinkt, und hat daher den Namen Beaconing.
Normaler Surf-Traffic dagegen ist unregelmäßig und vom Nutzer gesteuert. Genau dieser Unterschied ist dein wichtigster Ansatzpunkt.

Schritt 4: Die typischen Merkmale kennen
Beaconing lässt sich an einigen klaren Merkmalen festmachen. Die Abstände zwischen den Verbindungen sind regelmäßig, weisen aber oft eine kleine Schwankung auf, den sogenannten Jitter. Das Ziel bleibt gleich, also dieselbe URL oder dieselbe IP. Auch die Datenmengen ähneln sich, sowohl beim Request als auch bei der Response. Hinzu kommen ungewöhnliche Zeiten: Die Verbindungen laufen nachts und am Wochenende, wenn kein Mensch am Rechner arbeitet.
Schritt 5: Den Analyse-Prompt formulieren
Öffne ein neues ChatGPT-Fenster und gib der KI eine klare Rolle. Ein Prompt wie „Du bist ein erfahrener Network Security Analyst mit Spezialisierung auf C2-Detection“ schafft den passenden Kontext. Füge danach deine Proxy-Logs ein und formuliere die Aufgabe präzise. Die KI soll Beaconing-Muster finden, verdächtige Domains oder IPs identifizieren und die Intervalle zwischen den Requests berechnen. Außerdem sollst du sie bitten, jeden Fund als normalen Traffic oder potenziell C2 zu bewerten.
Lass die Ergebnisse in einer übersichtlichen Tabelle ausgeben. Sinnvolle Spalten sind Intervallanalyse, Risikobewertung in kritisch, hoch, mittel und niedrig sowie empfohlene nächste Schritte.


Schritt 6: Die Findings bewerten
Nach dem Absenden liefert ChatGPT in der Regel mehrere Findings. Im Beispiel fiel ein Client aus dem internen Netz auf, der eine Domain alle fünf Minuten kontaktierte. Die Zeitstempel lagen nachts, etwa um 3:14, 3:19 und 3:24 Uhr. Ein Arbeitsplatz verhält sich zu dieser Zeit normalerweise nicht so, und genau das macht den Fall verdächtig.
Achte außerdem auf den Benutzernamen. Endet er auf ein Dollarzeichen, handelt es sich um einen Computeraccount und nicht um einen Menschen. Wenn ein solcher Account trotzdem HTTP-Requests absetzt, solltest du hellhörig werden. Ein weiteres Indiz sind nahezu identische Datenmengen, etwa 1237 bis 1255 Bytes. Normales Browsing schwankt in der Regel deutlich stärker. Vergleiche die Ergebnisse immer mit dem Verhalten anderer Benutzer. Ein Nutzer, der unregelmäßig zu bekannten Microsoft-Domains während der Arbeitszeit surft, ist deutlich unauffälliger.


Schritt 7: Die verdächtige Domain genauer untersuchen
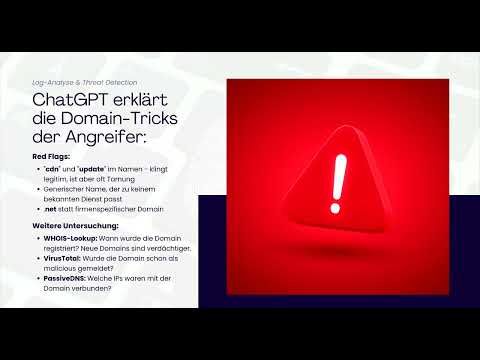
Sobald ein Ziel auffällig ist, lohnt sich eine Detailanalyse. Frage ChatGPT gezielt nach drei Punkten: Welche Red Flags erkennst du im Domainnamen? Welche Techniken nutzen Angreifer bei der Domainwahl? Und wie würdest du die Domain weiter untersuchen?
Im Beispiel wirkte der Name „cdn-static-updates“ zunächst legitim, doch genau das ist eine typische Tarnung. Angreifer wählen gern Begriffe wie CDN oder Update, die vertrauenswürdig klingen, aber zu keinem bekannten Dienst des Unternehmens passen. Für die weitere Untersuchung kannst du die Registrierung der Domain prüfen, denn neu registrierte Domains sind verdächtig. Hilfreich sind außerdem Einträge in Threat-Intelligence-Plattformen und Daten zum passiven DNS, die zeigen, mit welchen IP-Adressen die Domain in der Vergangenheit verbunden war.


Du kannst ChatGPT zusätzlich bitten, einen cURL-Befehl oder ein Python-Skript zu schreiben, das diese Checks automatisiert. Prüfe den Code vor dem Ausführen, besonders wenn er mit fremden Diensten kommuniziert.
Schritt 8: Blockierten Traffic analysieren
Erlaubter Traffic verrät nur einen Teil der Geschichte. Die Logs der Firewall enthalten zusätzlich die blockierten Verbindungsversuche, und die sind oft aufschlussreich. Öffne dafür ein neues Chatfenster und definiere die Rolle als Firewall-Analyst. Die Aufgabe lautet, geblockte Verbindungsversuche zu untersuchen und Muster zu finden, die auf Malware, Portscans oder laterale Bewegungen hindeuten.
Im Beispiel identifizierte die KI zwei unterschiedliche Bedrohungen. Ein Rechner versuchte wiederholt, Port 4444 zu erreichen, den Standardport des Metasploit-Frameworks. Danach probierte er weitere Ports wie 8080, 8443 und 443 aus, vermutlich auf der Suche nach einem offenen Ausgang. Ein anderes System scannte interne IP-Adressen auf Port 445. Dieser Port gehört zu SMB und ist ein klassisches Zeichen für laterale Bewegungen, bei denen sich ein Angreifer im Netzwerk ausbreitet.


Dabei gilt: Zwei verdächtige Systeme bedeuten nicht zwingend einen zusammenhängenden Angriff. Du kannst beide Fälle zunächst getrennt betrachten. Ebenso ist aber das Szenario denkbar, dass ein Angreifer die Firewall überwunden hat und sich anschließend intern ausbreitet. Genau solche Zusammenhänge sind manuell schwer zu erkennen, mit KI-Unterstützung aber deutlich schneller sichtbar.

Schritt 9: Den Workflow in der Praxis anwenden
Am Ende steht ein wiederholbarer Ablauf. Exportiere die Logs und filtere den relevanten Zeitraum. Gib die Daten zusammen mit dem Format und klaren Aufgaben an ChatGPT. Untersuche verdächtige Domains und IPs anschließend weiter und extrahiere die IOCs, also die Indicators of Compromise, und dokumentiere sie sauber. So baust du eine nachvollziehbare Kette von Befunden auf, die du später im Incident-Report verwenden kannst.

Zusammenfassung – Firewall- und Proxy-Logs verstehen: C2-Beaconing mit ChatGPT erkennen
Firewall- und Proxy-Logs zeigen dir die Kommunikation eines Netzwerks nach außen und sind damit eine wertvolle Quelle für die Erkennung von Angriffen. Beaconing verrätst du an regelmäßigen Intervallen, gleichbleibenden Zielen, ähnlichen Datenmengen und Aktivität außerhalb der Arbeitszeiten. Hinzu kommen auffällige Domainnamen, Port-Hopping und interne Scans auf Port 445. Mit einem klar formulierten Prompt, dem richtigen Formatnamen und einer präzisen Aufgabe kann ChatGPT diese Muster in großen Logmengen schnell sichtbar machen. Deine eigene Prüfung bleibt dabei unverzichtbar.
FAQ
Was ist C2-Beaconing?C2-Beaconing ist die regelmäßige Kontaktaufnahme von Malware zu ihrem Command-and-Control-Server, meist in festen Abständen mit kleinem Jitter.
Warum sind Firewall- und Proxy-Logs so wichtig?Sie zeigen, mit welchen Zielen Systeme kommunizieren, auch dann, wenn auf dem Endpunkt selbst keine klaren Warnungen erscheinen.
Muss ich das Log-Format angeben, wenn ich ChatGPT Logs gebe?Ja, das solltest du tun, denn ChatGPT erkennt zwar viele Formate, ordnet die Felder aber zuverlässiger zu, wenn du das Format nennst.
Woran erkenne ich, dass ein Computeraccount verdächtig ist?Benutzernamen, die auf ein Dollarzeichen enden, gehören meist zu Computerkonten. Wenn sie HTTP-Requests senden, ist das ungewöhnlich und sollte geprüft werden.
Warum sind blockierte Verbindungen aufschlussreich?Sie zeigen Portscans, Versuche, einen Ausgang zu finden, und laterale Bewegungen, die im erlaubten Traffic oft nicht auftauchen.
Kann ChatGPT die Analyse vollständig übernehmen?Nein, die KI beschleunigt die Auswertung und liefert Hinweise, aber die Bewertung der Befunde und die Entscheidung über Maßnahmen liegen bei dir.

