

Stell dir einen Schichtbeginn vor, an dem 300 offene Alerts auf dich warten und bis zum Mittag über 500 sind. Die Hälfte davon ist vermutlich Rauschen, aber welche Hälfte? Die größte Gefahr ist in einer solchen Situation oft nicht der Angreifer selbst, sondern die Menge der Meldungen. Irgendwann klickst du nur noch durch, und genau dann rutscht ein echter Angriff durch.
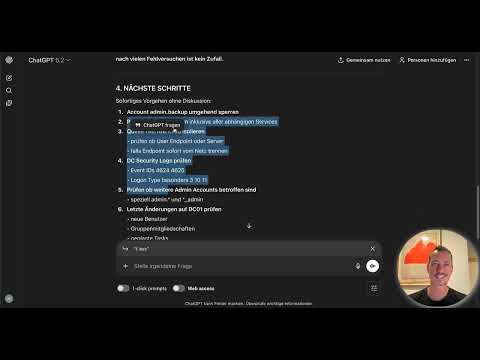
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
In dieser Anleitung baust du ChatGPT zu einem Triage-Assistenten um. Du erstellst ein Prompt-Template, das Rolle, Umgebung, Arbeitszeiten und kritische Assets beschreibt. Damit bewertest du Alerts aus Splunk, Microsoft Sentinel und Elastic. Am Ende erhältst du pro Alert eine Entscheidung (True Positive, False Positive oder Needs Investigation), eine Priorität von P1 bis P4 und eine nachvollziehbare Begründung.
Wichtigste Erkenntnisse
- Ein Template mit Kontext über deine Umgebung hilft der KI, Normalverhalten von Auffälligem zu unterscheiden.
- Die Ausgabe folgt festen Kategorien: Triage-Entscheidung, Priorität, Begründung, nächste Schritte und False-Positive-Wahrscheinlichkeit.
- Ein fehlgeschlagener Anmeldeversuch mit anschließendem Treffer auf einem Admin-Konto gehört sofort als P1 behandelt.
- Kontext schlägt Technik: Ein auffälliger PowerShell-Aufruf kann in deiner Umgebung ein ganz normaler Deployment-Prozess sein.
- Die KI liefert einen Startpunkt. Das endgültige Urteil und die finale Priorisierung triffst du selbst.
Schritt-für-Schritt-Anleitung
Schritt 1: Die gängigen SIEM-Alert-Formate verstehen
Bevor du den Prompt schreibst, solltest du wissen, wie deine Alerts aufgebaut sind. Splunk liefert Alerts häufig im JSON-Format, Microsoft Sentinel und Elastic verwenden jeweils eigene Feldstrukturen. Die Details unterscheiden sich, die Kernfrage bleibt aber immer gleich: Wie kritisch ist das, und was muss ich als Nächstes tun? Genau diese Frage soll dein Template beantworten.

Schritt 2: Rolle und Umgebung im Template festlegen
Beginne den Prompt mit einer klaren Rolle. Im Beispiel soll die KI als erfahrener Security Analyst der Stufe Tier 2 mit Fokus auf AI-Triage arbeiten. Danach beschreibst du deine Umgebung. Die Lektion nutzt ein mittelständisches Unternehmen mit 500 Mitarbeitern, eine Arbeitszeit von 8 bis 18 Uhr und kritische Assets wie die Domain Controller DC01 und DC02 sowie den Fileserver FS01. Passe diese Angaben an deine Organisation an. Je besser die KI deine Umgebung kennt, desto sicherer kann sie einschätzen, was normal ist.

Schritt 3: Namensformate privilegierter Konten hinterlegen
Ergänze im Template die Namensformate deiner Admin-Konten. Im Beispiel wird das Schema über Bezeichnungen wie „admin“ beschrieben. Trage hier deine eigenen Varianten ein. Andernfalls übersieht die KI womöglich einen Angriff auf ein Konto, das einer anderen Namenskonvention folgt. Dieser Abschnitt ist wichtig, weil Vorfälle mit privilegierten Konten fast immer hoch zu priorisieren sind.
Schritt 4: Aufgabe und Ausgabeformat festlegen
Der nächste Teil des Templates gibt der KI eine klare Aufgabe. Sie soll eine Triage-Entscheidung treffen: True Positive, False Positive oder Needs Investigation. Außerdem fordert sie eine Priorität an. P1 bedeutet sofort, also innerhalb einer Stunde. P2 ist zeitnah innerhalb von vier Stunden zu bearbeiten, und P4 landet im Backlog. P3 liegt dazwischen und richtet sich nach deinen internen Vorgaben. Zusätzlich verlangt das Template eine Begründung mit den relevanten Faktoren, konkrete Schritte zur Validierung oder Eskalation und eine False-Positive-Wahrscheinlichkeit von hoch, mittel oder niedrig. Diese feste Struktur sorgt dafür, dass du Ergebnisse schnell vergleichen kannst.
Schritt 5: Den ersten Alert testen
Füge den Alert nach dem Template ein und sende den Prompt ab. Die Lektion testet zuerst einen klassischen Brute-Force-Verdacht: 47 fehlgeschlagene Anmeldungen innerhalb von 36 Sekunden auf dem Domain Controller DC01, direkt gefolgt von einer erfolgreichen Anmeldung auf dem Konto „admin“. Die KI bewertet das als True Positive mit Priorität P1. Ihre Begründung nennt den kritischen Zielhost, das privilegierte Konto, die Häufung der Fehlversuche in kurzer Zeit und den Zeitpunkt kurz nach Arbeitsbeginn. Zudem ordnet sie den Vorfall der MITRE-ATT&CK-Technik T1110.001 (Password Guessing) zu. Der Grundsatz dahinter lautet: Ein Treffer nach vielen Fehlversuchen ist kein Zufall.

Schritt 6: Begründung und Handlungsschritte prüfen
Lies die Begründung nicht nur, sondern prüfe auch die vorgeschlagenen Maßnahmen. Bei einem bestätigten Vorfall im Admin-Bereich nennt die KI sofortige Maßnahmen und eine Eskalation. Prüfe, ob diese Schritte zu deinen internen Prozessen und Zuständigkeiten passen. Der Vorteil liegt darin, dass Entscheidung, Begründung und nächster Schritt in einer Antwort zusammenstehen. Du würdest im Ergebnis ähnlich vorgehen, nur hat dir die KI die Vorarbeit beim Zusammentragen der Logdaten abgenommen.

Schritt 7: Unauffällige Alerts als False Positive einordnen
Nicht jeder Alert ist ein Angriff. Im nächsten Test löst eine PowerShell-Ausführung mit dem Parameter „ExecutionPolicy Bypass“ eine Warnung aus. Solche Alerts sind oft False Positives, manchmal aber nicht. Die KI stuft diesen Fall als False Positive mit Priorität P4 ein und schiebt ihn ins Backlog. Die Begründung stützt sich auf den Kontext: Das System gehört zu einer typischen Arbeitsumgebung für Skripte, und das Verhalten passt zu einem Software-Deployment. Merke dir den Grundsatz aus der Lektion: PowerShell ist kein Angriff, ExecutionPolicy Bypass ist kein Beweis, und Kontext schlägt Technik.

Schritt 8: Den Graubereich mit Needs Investigation bearbeiten
Der schwierigste Fall ist der, bei dem sich weder Angriff noch Fehlalarm eindeutig belegen lassen. Im Beispiel zeigt ein Log um 2:34 Uhr einen ausgehenden Datenstrom von 808 MB von einer Finance-Workstation zu einer externen Cloud-Storage-Domain. Die KI wählt Needs Investigation mit Priorität P2. Als Red Flags nennt sie die Uhrzeit weit außerhalb der Arbeitszeit, die signifikante Datenmenge, die Sensibilität des Finanzbereichs und die unbekannte Zieldomain. Entlastend wirken dagegen, dass der Benutzer keine Adminrechte hat, die Übertragung über HTTPS läuft, es keinen Hinweis auf einen C2-Kanal gibt und keine Serie gleichartiger Ereignisse sichtbar ist. In einem solchen Fall heißt es: strukturiert vorgehen, beobachten und klären, bevor du handelst. Hektik bringt hier nichts, aber den Fall solltest du auch nicht aus den Augen verlieren.

Schritt 9: Mehrere Alerts im Batch auswerten
Wenn am Morgen 50 Alerts vorliegen, analysiere sie nicht einzeln. Kopiere die Alerts gemeinsam unter den Prompt und bitte die KI um eine Triage-Tabelle mit Alert-Name, Priorität, Einschätzung und Begründung, sortiert nach Priorität. Im Beispiel entstehen so aus fünf Alerts der letzten Nacht eine übersichtliche Tabelle, in der du sofort siehst, womit du beginnen musst.

Schritt 10: Template speichern und dauerhaft nutzen
Speichere das fertige Template als Textbaustein, dann musst du es nicht jedes Mal neu schreiben. Passe den Kontext regelmäßig an, etwa wenn sich Arbeitszeiten, kritische Assets oder Namensformate ändern. Die KI ersetzt dabei nicht dein Urteil. Sie beschleunigt die Vorarbeit, die finale Entscheidung und die endgültige Einordnung der Prioritäten bleiben in deiner Verantwortung.

Zusammenfassung – SIEM-Alert-Triage mit ChatGPT: Prompt-Template für schnellere Analysen
Du hast gesehen, wie ein Prompt-Template mit Rolle, Umgebungskontext, Namensformaten für Admin-Konten und festen Entscheidungskategorien aus ChatGPT einen Triage-Assistenten macht. Die KI trifft klare Entscheidungen für True Positives, False Positives und Graubereiche, begründet sie nachvollziehbar und nennt die nächsten Schritte. Bei Batches sortiert sie viele Alerts in eine übersichtliche Tabelle. Das Template gilt als Startpunkt und sollte an deine Umgebung angepasst werden. Die finale Bewertung bleibt deine Aufgabe.
FAQ
Welche SIEM-Systeme werden in der Lektion behandelt?Die Lektion nutzt Alert-Beispiele aus Splunk, Microsoft Sentinel und Elastic.
Muss ich das Template für meine Umgebung anpassen?Ja. Kontext, Arbeitszeiten, kritische Assets und Namensformate von Admin-Konten müssen zu deinem Unternehmen passen, sonst kann die KI Normalverhalten nicht sauber einordnen.
Kann die KI die finale Entscheidung übernehmen?Nein. Die KI liefert eine Einschätzung als Startpunkt. Die endgültige Entscheidung und die Einordnung der Prioritäten triffst du selbst.
Welche Daten sollte ich dem Prompt beifügen?Füge den Alert so ein, wie er aus deinem System ausgegeben wird. Je vollständiger die Daten sind, desto besser fällt die Begründung aus.
Was bedeutet kategorie Needs Investigation?Needs Investigation zeigt an, dass sich ein Alert nicht eindeutig als True oder False Positive einordnen lässt. Dann klärst du den Fall strukturiert, statt vorschnell zu handeln.
Wie gehe ich mit vielen Alerts gleichzeitig um?Bündle die Alerts in einem Batch und lass dir eine nach Priorität sortierte Triage-Tabelle ausgeben.

