

Stell dir vor, du sitzt im Zug und brauchst dringend eine Präsentation, die nur im Firmennetzwerk liegt. Genau hier setzt ein VPN an. Dieser Leitfaden führt dich Schritt für Schritt durch die Grundlagen: Was ein virtuelles privates Netzwerk ist, wie der Datenverkehr dabei verläuft und welche Verbindungsarten in Unternehmen und im Alltag üblich sind. Die Inhalte stammen aus der Einführungslektion zu OpenVPN und sind so aufbereitet, dass du sie auch ohne Vorkenntnisse nachvollziehen kannst.
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
Wichtigste Erkenntnisse
- Ein VPN (virtuelles privates Netzwerk) ist ein geschlossenes, logisches Netzwerk, dessen Teilnehmer über einen verschlüsselten Internettunnel verbunden werden.
- Die Teilnehmer können räumlich weit voneinander entfernt sein und trotzdem so arbeiten, als säßen sie im selben Netz.
- Ohne VPN kann der Zielserver deine Anfrage eindeutig deinem Gerät zuordnen. Mit VPN sieht er nur die Adresse des VPN-Servers.
- Es gibt drei typische Verbindungsarten: End-to-End, End-to-Site und Site-to-Site.
- Ein VPN schützt den Übertragungsweg, ersetzt aber keine Firewall und keine Schutzsoftware gegen Schadprogramme.
Schritt-für-Schritt-Anleitung
Schritt 1: Das Grundprinzip eines VPN verstehen
Der Begriff steht für virtuelles privates Netzwerk. Gemeint ist ein geschlossenes logisches Netzwerk, dessen Teilnehmer räumlich getrennt sind und trotzdem über einen Internettunnel miteinander verbunden werden. „Virtuell“ bedeutet, dass die Verbindung nur softwaretechnisch existiert und keine eigene Leitung ist. „Privat“ bedeutet, dass nur berechtigte Teilnehmer hineingelangen.

Schritt 2: Ein typisches Einsatzbeispiel nachvollziehen
Stell dir vor, du bist auf Geschäftsreise und möchtest auf das Firmennetzwerk zugreifen, um eine Präsentation abzurufen oder analytische Daten einzusehen. Zuerst stellst du eine ganz normale Internetverbindung her. Danach startest du deine VPN-Software, in diesem Beispiel OpenVPN, und meldest dich am Netzwerk der Firma an. Ab diesem Moment kannst du arbeiten, als säßest du im Büro selbst.

Schritt 3: Den normalen Weg ins Internet nachvollziehen
Bevor du ein VPN nutzt, läuft die Verbindung direkt: Dein PC sendet die Anfrage über deine Internetleitung an den Server der Webseite. Dieser beantwortet die Anfrage und schickt die Daten an dich zurück. Der Server erfährt dabei genau, wer die Anfrage gestellt hat. Betreiber können daraus Statistiken erstellen und nachvollziehen, von welchem Anschluss aus eine Seite aufgerufen wurde.

Schritt 4: Die Risiken offener Verbindungen erkennen
Beim direkten Surfen bist du für jeden sichtbar, der den Verkehr auswerten kann. Der Datenverkehr läuft außerdem in beide Richtungen. Ist der Server einer Webseite mit Schadsoftware infiziert, können diese Daten auf deinen Rechner gelangen. Eine Firewall kann hier helfen, prüft den Datenverkehr aber nicht immer tiefgehend. Genau diese Aufgabe übernimmt in der Regel die Firewall und nicht das VPN selbst. Das solltest du beim Planen deiner Sicherheit im Hinterkopf behalten.
Schritt 5: Den Weg über einen VPN-Anbieter einordnen
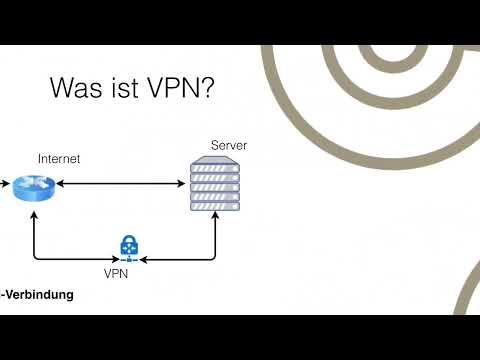
Bei einer VPN-Verbindung wird der Umweg eingebaut. Du meldest dich zuerst an einem VPN-Server an, zum Beispiel bei einem kostenpflichtigen Anbieter. Von dort aus ruft der VPN-Server die gewünschte Webseite ab und reicht die Antwort an dich weiter. Der direkte Weg vom Gerät zum Zielserver entfällt, es gibt nur noch die Verbindung über den VPN-Tunnel.
Schritt 6: Die Rolle des VPN-Servers und seiner Konfiguration beurteilen
Entscheidend ist, wo der VPN-Server steht. Befindet er sich zum Beispiel in den USA, sieht die Webseite eine amerikanische Adresse und erkennt deinen tatsächlichen Standort nicht mehr. Ebenso wichtig ist die Konfiguration: Der Server kann die Daten nur durchreichen oder komplett transparent arbeiten und dabei alles verbergen, was dahinter geschieht. Für die Praxis brauchst du daher Grundkenntnisse über IP-Adressen, damit du nachvollziehen kannst, welche Adresse wann sichtbar wird. In der Praxislektion zu OpenVPN installierst du selbst einen VPN-Server und überprüfst diesen Effekt.
Schritt 7: Die End-to-End-Verbindung zwischen zwei Rechnern verstehen
In Firmen verbinden sich häufig Rechner aus unterschiedlichen Standorten. Bei einer End-to-End-Verbindung besteht der Tunnel direkt zwischen zwei PCs, zum Beispiel vom Rechner in der Zweigstelle zum Rechner in der Zentrale. Entscheidend ist das Routing. Kann der Rechner in der Zweigstelle über den Zentralen-PC auf das Netzwerk der Zentrale zugreifen, hat er dort dieselben Möglichkeiten wie der Rechner der Zentrale. Die übrigen Geräte der Zweigstelle bleiben dagegen außen vor, da nur der Weg zwischen den beiden Computern getunnelt wird.

Schritt 8: Den Außendienst-Zugang als End-to-Site-Verbindung einordnen
Ein Außendienstmitarbeiter verbindet sich nicht mit einem bestimmten PC, sondern direkt mit dem Server oder der Firewall der Zentrale. Diese lässt ihn nur mit Zugangsdaten herein, also mit Passwörtern oder Schlüsseln. Heute gilt die schlüsselbasierte Methode als die sicherere Variante. Der Mitarbeiter erhält Zugriff auf Präsentationen und Firmendaten, nicht aber auf die privaten Daten einzelner Kollegen. Deshalb endet der Verbindungsweg am Firmenserver.

Schritt 9: Die Site-to-Site-Verbindung für Standorte nachvollziehen
Sollen zwei Standorte dauerhaft zusammenarbeiten, verbinden sich die beiden Server direkt miteinander. Der Datenverkehr verläuft also nur noch zwischen den Servern beider Standorte. Die Computer der Zweigstelle verhalten sich dann so, als stünden sie in der Zentrale. Anmeldungen können zentral erfolgen, beispielsweise über eine Active-Directory-Domäne. Für die Nutzer spielt die räumliche Trennung damit praktisch keine Rolle mehr.

Schritt 10: Den Ausblick auf die weiteren Lektionen einordnen
Du hast jetzt die Grundlagen beisammen. In den folgenden Lektionen werden die Verschlüsselungsmethoden behandelt, die bei VPNs zum Einsatz kommen, und danach die praktische Einrichtung einer stabilen Ende-zu-Ende-Verbindung. Dabei wird auch erklärt, warum sich OpenVPN gegenüber anderen VPN-Protokollen für viele Szenarien anbietet.
Zusammenfassung – VPN erklärt: Funktionsweise, Arten und Einsatzszenarien
Ein VPN verbindet Geräte über das Internet zu einem geschlossenen Netzwerk und schützt dabei den Weg der Daten. Je nach Aufgabe unterscheidet man End-to-End-Verbindungen zwischen zwei Rechnern, End-to-Site-Zugänge für mobile Mitarbeiter und Site-to-Site-Verbindungen zwischen ganzen Standorten. Entscheidend für das Ergebnis sind der Standort des VPN-Servers und seine Konfiguration. Ein VPN ersetzt jedoch keine Firewall und keinen Schutz vor Schadsoftware. Wenn du diese Grundlagen verstanden hast, bist du gut vorbereitet, eine VPN-Verbindung mit OpenVPN praktisch aufzubauen.
FAQ
Was bedeutet VPN?VPN steht für virtuelles privates Netzwerk und beschreibt ein geschlossenes logisches Netzwerk, dessen Teilnehmer über das Internet verbunden sind.
Kann ein VPN mich vollständig anonym machen?Nein, ein VPN verbirgt deine Adresse gegenüber dem Zielserver, schützt aber nicht automatisch vor allen Formen der Nachverfolgung.
Ersetzt ein VPN eine Firewall?Nein, die Firewall prüft und filtert den Datenverkehr, während das VPN vor allem den Übertragungsweg tunnelt.
Was ist der Unterschied zwischen End-to-End und Site-to-Site?Bei End-to-End verbinden sich zwei einzelne Rechner, bei Site-to-Site dagegen zwei Server, die jeweils für einen ganzen Standort stehen.
Warum eignet sich ein VPN für Außendienstmitarbeiter?Mitarbeiter können von unterwegs auf das Firmennetzwerk zugreifen, ohne im Büro sein zu müssen, und erhalten dabei nur Zugriff auf die freigegebenen Daten.
Welche Anmeldemethode gilt heute als sicherer?Schlüsselbasierte Verfahren gelten heute als sicherer als reine Passwort-Zugänge.

