

Ein Schloss, zwei identische Schlüssel: So lässt sich das Grundprinzip der symmetrischen Verschlüsselung am anschaulichsten beschreiben. Wer ein VPN wie OpenVPN einrichtet, kommt früher oder später mit diesem Verfahren in Berührung. Diese Anleitung zeigt dir, wie der Weg vom Klartext über den Geheimtext zurück zum Klartext aussieht, was einen statischen Schlüssel ausmacht und warum gerade seine Verteilung die Achillesferse dieses Verfahrens ist. Am Ende kannst du einschätzen, wo symmetrische Verschlüsselung gut funktioniert und wo sie an ihre Grenzen stößt.
Das Video wird erst beim Abspielen von YouTube geladen – dabei werden Daten (u. a. deine IP-Adresse) an YouTube bzw. Google übertragen. Mehr dazu in der Datenschutzerklärung
Wichtigste Erkenntnisse
- Bei der symmetrischen Verschlüsselung verwenden Sender und Empfänger denselben Schlüssel zum Verschlüsseln und Entschlüsseln.
- Aus dem Klartext entsteht mit dem Schlüssel ein Geheimtext, der mit demselben Schlüssel wieder in Klartext zurückverwandelt wird.
- Ein statischer Schlüssel, auch Pre-Shared Key genannt, lässt sich mit OpenVPN selbst erzeugen.
- Die sichere Übertragung des Schlüssels vom einen Partner zum anderen ist die größte Schwachstelle.
- Wird der Schlüssel bekannt, müssen alle betroffenen Schlüssel getauscht werden.
- Für lokale Festplatten und Daten eignet sich das Verfahren besonders gut, weil kein Schlüssel an andere Personen weitergegeben werden muss.
Schritt 1: Den Weg von Klartext zu Geheimtext nachvollziehen
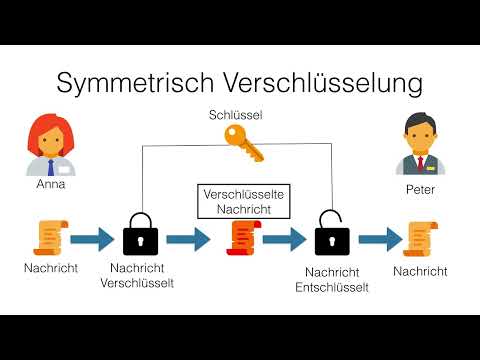
Beginne mit dem Grundgedanken. Der Klartext ist deine lesbare Nachricht oder deine Datei. Mithilfe eines Schlüssels wird dieser Klartext in einen Geheimtext umgewandelt, der für Außenstehende ohne Schlüssel keinen Sinn ergibt. Der Empfänger nutzt anschließend denselben Schlüssel, um die Umwandlung rückgängig zu machen. Erst dann liegt der ursprüngliche Klartext wieder vor. Stell dir den Ablauf als Kreislauf vor: Klartext, Schlüssel, Geheimtext, Schlüssel, Klartext.

Schritt 2: Das Kennzeichen des gemeinsamen Schlüssels erkennen
Das entscheidende Merkmal der symmetrischen Verschlüsselung ist, dass beide Kommunikationspartner denselben Schlüssel verwenden. Der Sender verschlüsselt damit, der Empfänger entschlüsselt damit. Dieser gemeinsame Schlüssel wird in der Praxis oft als statischer Schlüssel oder Pre-Shared Key bezeichnet. Achte beim Lesen von Anleitungen zu OpenVPN auf genau diese Begriffe, denn sie tauchen häufig auf.
Schritt 3: Einen statischen Schlüssel mit OpenVPN erzeugen
OpenVPN bringt die Funktion zur Schlüsselerzeugung direkt mit. Auf einem Linux-System rufst du dafür im Terminal den Befehl openvpn --genkey --secret schluessel.key auf. Der Name der Datei ist frei wählbar, im Video wird beispielsweise eine Datei namens „secret“ erzeugt. Das Programm legt danach eine Textdatei an, die den statischen Schlüssel enthält. Diese Datei ist das Einzige, was du für den symmetrischen Teil benötigst.

Schritt 4: Den Inhalt der Schlüsseldatei prüfen
Öffne die erzeugte Datei mit einem Texteditor. Am Anfang steht eine Kennzeichnung, die auf einen OpenVPN-Static-Key mit 2048 Bit hinweist. Darunter folgen viele Zeilen mit Zahlen und Buchstaben, die vom Beginn bis zum Ende der Datei reichen. Genau diese Zeichenfolge ist der Schlüssel, mit dem Nachrichten verschlüsselt und wieder entschlüsselt werden. Lösche oder verändere diese Zeichen nicht, sonst passt der Schlüssel auf keiner der beiden Seiten mehr.
Schritt 5: Den Schlüssel sicher zum Partner bringen
Nun beginnt die eigentliche Herausforderung. Der Schlüssel muss auf einem sicheren Weg zum Gegenüber gelangen. Dafür gibt es verschiedene Möglichkeiten: ein persönliches Treffen mit einem USB-Stick, ein ausgedrucktes Blatt oder ein anderer vertrauenswürdiger Kanal. Jede dieser Varianten bringt eigene Probleme mit sich. Ein USB-Stick kann verloren gehen, ein Ausdruck kann kopiert werden. Außerdem wird es schnell unübersichtlich, wenn ein Schlüssel an hunderte oder tausende Personen verteilt werden soll.
Schritt 6: Eine Nachricht verschlüsseln und übertragen
Das Beispiel mit Anna und Peter zeigt den Ablauf im Alltag. Anna hat eine Nachricht, die sie mit dem gemeinsamen Schlüssel verschlüsselt. Das Ergebnis ist ein Geheimtext, der beim Video in einem orangen Farbton dargestellt wird. Diesen Geheimtext kannst du über das Internet oder einen anderen sicheren Weg übertragen. Wer die Nachricht auf dem Weg abfängt, kann mit dem Geheimtext ohne Schlüssel nur wenig anfangen.

Schritt 7: Die Nachricht beim Empfänger entschlüsseln
Peter besitzt denselben Schlüssel wie Anna. Mit diesem Schlüssel entschlüsselt er den Geheimtext und liest die ursprüngliche Nachricht. Beide Seiten arbeiten also mit identischem Material, und genau darin liegt die Einfachheit des Verfahrens. Gleichzeitig zeigt dieses Beispiel aber auch das Problem: Sobald der Schlüssel in falsche Hände gerät, kann jeder Beteiligte, der ihn besitzt, alle Nachrichten lesen.
Schritt 8: Das Risiko bei Verlust des Schlüssels einschätzen
Gehe nun durch, was bei einem Verlust passiert. Kommt der Schlüssel abhanden, kann ihn jeder verwenden, der ihn findet, und auf alle damit verschlüsselten Nachrichten zugreifen. Dagegen lässt sich dann nichts mehr unternehmen, zumindest nicht für bereits übertragene Daten. Dieses Risiko wächst mit jeder zusätzlichen Person, die den Schlüssel besitzt.
Schritt 9: Auf ein bekannt gewordenes Schlüsselmaterial reagieren
Stell dir vor, du verlierst deinen Wohnungsschlüssel, und die Adresse steht sogar darauf. Wer den Schlüssel findet, kann einfach hineingehen. Um das zu verhindern, müssen alle Schlösser getauscht und anschließend neue Schlüssel an alle Familienmitglieder, Vertretungen und andere Berechtigte verteilt werden. Genauso verhält es sich bei einem statischen Schlüssel: Ist er öffentlich bekannt geworden, müssen alle betroffenen Schlüssel ersetzt und neu verteilt werden.
Schritt 10: Den passenden Einsatzbereich auswählen
Zum Schluss stellt sich die Frage, wofür sich das Verfahren eignet. Die symmetrische Verschlüsselung ist relativ einfach anzuwenden und lässt sich gut für echte Daten nutzen. Besonders geeignet ist sie für lokale Festplatten und Datenträger. Der Grund ist einfach: Du musst dich nicht darum kümmern, wie du den Schlüssel an eine andere Person übergibst, denn die Daten sollen ohnehin nur von dir selbst gelesen werden. Für den Austausch mit anderen Menschen über unsichere Netze ist der Schlüsseltausch hingegen die größte Hürde. Das Video verweist deshalb auf die asymmetrische Verschlüsselung, die dieses Problem auf einem anderen Weg angeht.

Zusammenfassung – Symmetrische Verschlüsselung verstehen: Schlüssel, Ablauf und Grenzen
Symmetrische Verschlüsselung arbeitet mit einem einzigen Schlüssel, der zum Verschlüsseln und Entschlüsseln dient. Ein statischer Schlüssel lässt sich mit OpenVPN einfach erzeugen und als Textdatei speichern. Die Schwachstelle liegt jedoch in der Übertragung: Wer den Schlüssel sicher zu seinem Partner bringt, kann die Verschlüsselung zuverlässig nutzen. Wird der Schlüssel bekannt, müssen alle betroffenen Schlüssel getauscht werden. Für lokale Festplatten und Daten ist das Verfahren deshalb besonders gut geeignet, für den Austausch über unsichere Wege dagegen weniger.
FAQ
Was unterscheidet die symmetrische von der asymmetrischen Verschlüsselung?Bei der symmetrischen Verschlüsselung nutzen beide Seiten denselben Schlüssel, bei der asymmetrischen Verschlüsselung gibt es ein Schlüsselpaar aus öffentlichem und privatem Schlüssel. Die asymmetrische Verschlüsselung gilt als deutlich komplexer.
Was ist ein statischer Schlüssel?Ein statischer Schlüssel ist ein gemeinsamer Schlüssel, der vorab erzeugt und auf beiden Seiten hinterlegt wird. Man nennt ihn auch Pre-Shared Key.
Wie erzeuge ich einen statischen Schlüssel mit OpenVPN?Du nutzt den Befehl openvpn --genkey --secret, gefolgt vom gewünschten Dateinamen. Das Ergebnis ist eine Textdatei mit dem Schlüssel.
Was passiert, wenn der Schlüssel in fremde Hände gerät?Dann kann jeder, der den Schlüssel besitzt, alle damit verschlüsselten Nachrichten lesen. Alle betroffenen Schlüssel müssen in diesem Fall getauscht und neu verteilt werden.
Kann ich E-Mails mit demselben Schlüssel an viele Empfänger verschlüsseln?Davon ist abzuraten. Je mehr Personen den Schlüssel kennen, desto größer ist das Risiko, dass er bekannt wird, und desto schwieriger ist es, den Zugriff zu kontrollieren.
Für welche Daten eignet sich die symmetrische Verschlüsselung besonders?Sie eignet sich besonders gut für lokale Festplatten und Daten, da kein Schlüssel an andere Personen übergeben werden muss.

